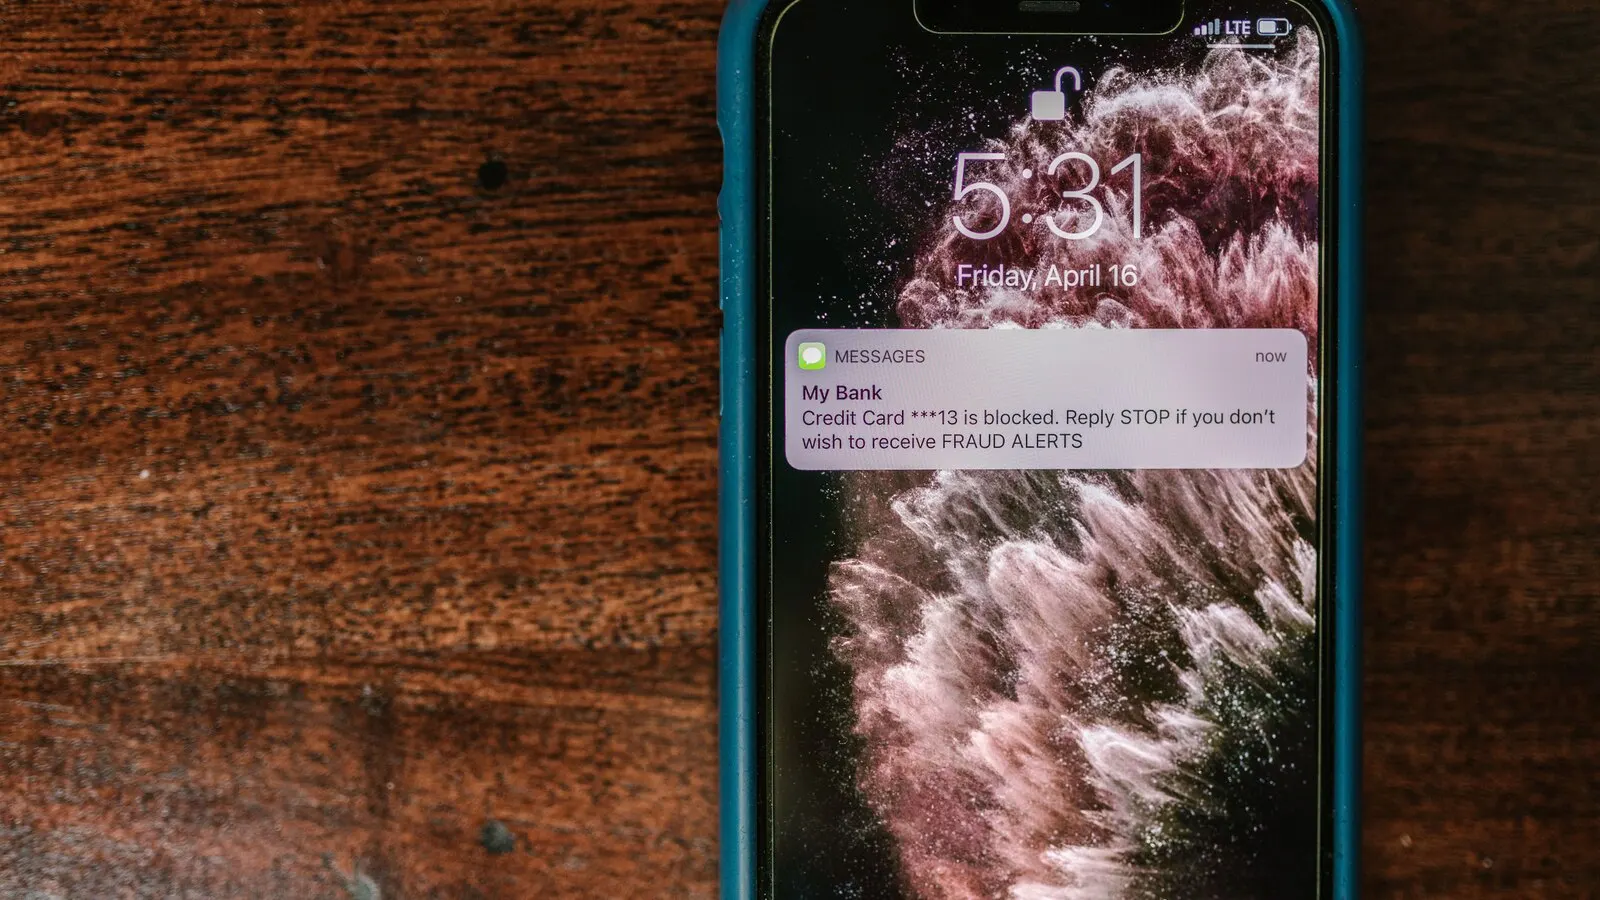
Խաբվելու համար պարտադիր չէ միամիտ լինել։ Ժամանակակից խարդախություններն այլևս նման չեն «նիգերիացի արքայազնի» վատ գրված էլեկտրոնային նամակներին։ Դրանք SMS-ներ են, որոնք հայտնվում են ձեր բանկի իսկական հաղորդագրությունների նույն զրույցում։ Դրանք «անվտանգության աշխատակցի» զանգեր են, երբ զանգահարողը գիտի ձեր անուն-ազգանունը։ Դրանք e-banking-ի էջերի ճշգրիտ պատճեններ են։ Եվ երբ մուտքագրում եք մեկանգամյա գաղտնաբառը, քանի որ «բանկն է դա խնդրել», կարծում եք՝ ամեն ինչ ավարտված է։
Այն չի ավարտվել։ Հենց այստեղ է սկսվում մի իրավական պատմություն, որի մասին շատերը չգիտեն, և որը վերջին տարիներին քայլ առ քայլ թեքվում է սպառողի օգտին։
Մեծ թյուրիմացությունը. «գաղտնաբառը տվել եմ, ուրեմն ես եմ մեղավոր»
Մուտքային տվյալները կամ OTP-ն մուտքագրելը ինքնին չի որոշում՝ գործարքն արտոնված էր, թե ոչ։ Առանց վճարողի համաձայնության կատարված չարտոնված վճարային գործարքը իրավաբանորեն տարբերվում է այն փոխանցումից, որը վճարողն ինքն է նախաձեռնել կամ հաստատել խաբեության ազդեցության տակ՝ այսպես կոչված արտոնված փոխանցման խարդախությունից (authorised push payment՝ APP)։ Երկրորդ դեպքը ինքնաբերաբար չարտոնված գործարք չի դառնում։ Որակումը կախված է վճարման իրական ընթացքից, համաձայնության ծավալից, նույնականացման ապացույցներից և խաբեության հանգամանքներից. միայն OTP-ն չի ապացուցում ո՛չ արտոնումը, ո՛չ կոպիտ անփութությունը։
PSD2-ը ներպետականացրած թիվ 4537/2018 օրենքը տարբեր կերպ է կարգավորում ապացուցումը, վերադարձը և վնասի բաշխումը.
- Հոդված 72. վճարային ծառայություն մատուցողը պետք է ապացուցի, որ գործարքը նույնականացվել և ճիշտ է գրանցվել ու չի տուժել տեխնիկական խափանումից։ Վճարային գործիքի օգտագործումն ինքնին չի ապացուցում արտոնում, դիտավորություն կամ կոպիտ անփութություն։
- Հոդված 73. եթե գործարքը չարտոնված է, ծառայություն մատուցողը պետք է կատարի օրենքով նախատեսված անհապաղ վերադարձը՝ պայմանների և բացառությունների պահպանմամբ։
- Հոդված 74. սահմանում է, թե երբ և ինչ առավելագույն չափով է վճարողը կրում վնասը։
Եթե գործարքն իրավաբանորեն չարտոնված է, ելակետը 73-րդ հոդվածով նախատեսված վերադարձն է՝ օրինական բացառություններով։ Խաբեության ազդեցությամբ հաճախորդի հաստատած փոխանցումը այլ կերպ է գնահատվում և ինքնաբերաբար չի ենթարկվում նույն վերադարձի ռեժիմին։ Հետևաբար վճարման իրական ընթացքն ու ապացույցները վճռորոշ են։
Նախ պետք է որակել գործարքը՝ չարտոնվա՞ծ, թե՞ խաբեության ազդեցությամբ հաստատված։ Միայն դրանից հետո են գնահատվում վերադարձը, կոպիտ անփութությունը և վնասի բաշխումը։
Իսկ ե՞րբ եք իրականում «մեղավոր» դուք
Բացառությունն անուն ունի՝ կոպիտ անփութություն։ Սակայն այստեղ դատարաններն ավելի զգուշավոր են դարձել, քան բանկերը կցանկանային։ Բավարար չէ ասել՝ «բայց նա տվել է OTP-ն», և ամբողջ վնասը դնել ձեր վրա։ Կոպիտ անփութությունը չի ենթադրվում միայն գաղտնաբառ մուտքագրելու փաստից. այն գնահատվում է ամբողջությամբ՝ իրական հանգամանքների հիման վրա։
Եվրոպական միության դատարանի 2025 թվականի օգոստոսի 1-ի C-665/23 (Veracash) գործով վճիռն ավելի նեղ շրջանակ ունի։ Այն վերաբերում էր նախկին 2007/64/EC հրահանգի ներքո իրար հաջորդող չարտոնված գործարքների մասին ուշացած ծանուցմանը։ Դատարանը վճռեց, որ վերադարձի իրավունքը կարող է կորչել այն գործարքների համար, որոնց մասին ուշացումը եղել է դիտավորությամբ կամ կոպիտ անփութությամբ, նույնիսկ 13-ամսյա վերջնական ժամկետի ներսում. իրար հաջորդող գործարքների դեպքում գնահատումը պետք է սահմանափակվի ուշացումից ազդված գործարքներով։ Վճիռը չի սահմանում ընդհանուր կանոն, թե OTP-ի կամ այլ կոդի մուտքագրումն ինքնին բացառում կամ ինքնաբերաբար ապացուցում է կոպիտ անփութությունը։
Ուրեմն որտե՞ղ է սահմանը։ Հունական դատական պրակտիկայից՝ օրինակ.
- Հօգուտ սպառողի. երբ խարդախությունը բարդ էր, միջավայրը՝ համոզիչ, իսկ բանկը չուներ կասկածելի փոխանցումները հայտնաբերելու բավարար համակարգեր։ Նման դեպքերում դատարանները վնասը վերագրել են բանկին։
- Ի վնաս սպառողի. երբ նախազգուշացնող նշաններն ակնհայտ էին, օրինակ՝ երբ անձը մուտքագրել էր OTP, թեև որևէ գործարք չէր նախաձեռնել, և ստացել էր բացահայտ կասկածելի հատկանիշներով հաղորդագրություն (տե՛ս EirChalk 394/2022)։ Այդ դեպքում դատարանը կոպիտ անփութություն է արձանագրել։
Երբ կարող է քննվել բանկի ավելի լայն պատասխանատվությունը
Պատասխանատվությունը կախված է կոնկրետ փաստերից, տեխնիկական ապացույցներից և վնասի հետ պատճառական կապից։ Չկա ընդհանուր կանոն, թե բանկը պատասխանատու է յուրաքանչյուր կեղծ կայքի համար, կամ OTP-ի օգտագործումն ինքնաբերաբար արդարացնում կամ մեղադրում է որևէ կողմի։ Ստորև նշված են հանրային աղբյուրներում ներկայացված կոնկրետ առաջին ատյանի եզրահանգումներ, ոչ թե յուրաքանչյուր գործի համար պարտադիր կանոններ.
- Հրապարակված իրավական ամփոփագրի համաձայն՝ Աթենքի միանձնյա առաջին ատյանի դատարանի 11632/2025 վճիռը տվյալ գործով չվերականգնված 10.150 եվրոյի վնասը վերագրել է բացառապես բանկին՝ քննելով նաև web banking-ը նմանակող կայքերի կանխարգելումը։ Այդ եզրահանգումը չի ստեղծում յուրաքանչյուր խարդախ կայք արգելափակելու համընդհանուր պարտականություն։
- Հանրային հաղորդումների համաձայն՝ Լասիթիի միանձնյա առաջին ատյանի դատարանը 2026 թվականի մայիսի 15-ին որոշել է 71-ամյա անձին վերադարձնել 5.674 եվրո և կոպիտ անփութություն չի արձանագրել։ Դա առաջին ատյանի որոշում էր, և նշվում էր, որ բանկը պահպանում էր բողոքարկման իրավունքը։
Հուսալի գնահատման համար անհրաժեշտ են վճռի ամբողջական պատճառաբանությունը, գործարքների գրանցումները, սարքի կամ շահառուի փոփոխությունները, բանկի ծանուցումները, ժամանակագրությունը և բոլոր մասնակիցների վարքագիծը։
Հատուկ կանոնը սահմանված է թիվ 5019/2023 օրենքի 22-րդ հոդվածով, որով փոփոխվել է թիվ 4537/2018 օրենքի 74-րդ հոդվածի 1-ին մասը։ Վճարային գործիքի կորստի, գողության կամ յուրացման դեպքում վճարողի հիմնական պատասխանատվությունը կարող է հասնել 50 եվրոյի՝ օրենքով նախատեսված բացառություններով։ Խարդախությամբ գործած կամ անվտանգության պարտականությունները դիտավորությամբ չկատարած վճարողը կրում է բոլոր կորուստները։ Եթե վճարողը սպառող է, իսկ վնասը բխում է կոպիտ անփութությունից, օրենքը սահմանում է 1 000 եվրոյի առավելագույն սահման՝ հաշվի առնելով անհատականացված անվտանգության տվյալների բնույթն ու հանգամանքները։ Այդ սահմանը չի կիրառվում, եթե ծառայություն մատուցողն ապացուցում է, որ 1 000 եվրոյից բարձր գործարքների համար ունեցել և կիրառել է նույն դրույթում նկարագրված լրացուցիչ արդյունավետ վերահսկման միջոցները։ Սա սպառողի պաշտպանության կանոն է, ոչ թե բոլոր գործարար կամ կորպորատիվ գործարքների ընդհանուր սահմանաչափ։
Էլեկտրոնային խարդախության դեպքում ժամանակը բառացիորեն փող է։ Որքան արագ գործեք, այնքան մեծ է հավանականությունը, որ փոխանցումը «կսառեցվի» կամ հետ կկանչվի.
- Անմիջապես զանգահարեք բանկ պաշտոնական հեռախոսահամարով և պահանջեք արգելափակել քարտը/հաշիվը ու հետ կանչել փոխանցումը (recall)։ Գրանցեք զանգի ժամը և աշխատակցի անունը։
- Գրավոր հաղորդում/առարկություն ներկայացրեք չարտոնված գործարքի վերաբերյալ, ոչ միայն հեռախոսով։ Պահանջեք գրանցման համար։
- Դեպքի մասին հաղորդեք Հունաստանի ոստիկանության Կիբեռհանցագործությունների դեմ պայքարի վարչությանը (Dieythynsi Dioxis Ilektronikoy Egklimatos) և անհայտ անձանց դեմ քրեական հաղորդում/բողոք ներկայացրեք։
- Հավաքեք ապացույցները. հաղորդագրության, հղման և ժամի սքրինշոթերը. յուրաքանչյուր հետք կարող է ապացույց լինել։
- Ոչինչ մի ջնջեք և մի «մաքրեք» ձեր հեռախոսը, մինչև տվյալները պատճենված չլինեն։
Եթե բանկը մերժի
Շատ հաճախ բանկի առաջին պատասխանը լինում է՝ «մերժում ենք, քանի որ գործարքը կատարվել է ձեր անձնական գաղտնաբառերով»։ Դա վերջնական վճիռ մի համարեք. սա դիրքորոշում է, ոչ թե դատարանի որոշում։ Այս փուլում.
- Պահանջեք գրավոր և պատճառաբանված մերժում։ Պետք է հստակ իմանաք, թե բանկը ձեզ ինչ է վերագրում։
- Պահանջեք գործարքի գրանցումները (logs, ժամանակը, IP-ն, նույնականացման տվյալները)։ Դուք իրավունք ունեք հասանելիություն ստանալու ձեզ վերաբերող տվյալներին։
- Դիմեք Սպառողի պաշտպանին (Synigoros toy Katanaloti) և Հունաստանի ֆինանսական հաշտարարին (Ellinikos Chrimatooikonomikos Mesolavitis)՝ արտադատական կարգով և անվճար։
- Անհրաժեշտության դեպքում հայց ներկայացրեք. ինչպես տեսանք, դատական պրակտիկան այլևս ինքնաբերաբար բանկի կողմը չի բռնում։
Եվ, իհարկե, լավագույն պաշտպանությունը՝ խայծը կուլ չտալը
Ոչ մի իրավական պաշտպանություն այնքան անցավ չէ, որքան սկզբից իսկ զոհ չդառնալը։ Հիշեք այս երեք կանոնը.
- Բանկը երբեք ձեզանից չի պահանջում գաղտնաբառ, PIN կամ OTP՝ ո՛չ SMS-ով, ո՛չ հեռախոսով, ո՛չ էլ էլեկտրոնային նամակով։ Ով դրանք պահանջում է, խարդախ է։
- Մի սեղմեք հաղորդագրություններով ուղարկված հղումները։ e-banking մուտք գործեք միայն հասցեն ինքներդ մուտքագրելով կամ պաշտոնական հավելվածից։
- Եթե ձեզ շտապեցնում կամ վախեցնում են («ձեր հաշիվը կփակվի 10 րոպեից»), գրեթե հաստատ խարդախություն է։ Անջատեք զանգը և ինքներդ զանգահարեք պաշտոնական համարով։
Հաճախ տրվող հարցեր
Ես ինքս եմ տվել OTP-ն։ Իրո՞ք դեռ հույս կա
Այո, և այն իրական է։ OTP-ն ինքնաբերաբար չի «կնքում» ձեր մեղավորությունը։ Բոլոր հանգամանքների հիման վրա գնահատվում է՝ արդյոք եղել է կոպիտ անփութություն։ Եթե խարդախությունը բարդ էր, իսկ բանկը չէր հայտնաբերել կասկածելի գործարքը, արդարացման հավանականությունը մեծանում է։
Որքա՞ն արագ պետք է հաղորդեմ դրա մասին
Անմիջապես, իդեալական դեպքում՝ րոպեների ընթացքում։ Արագ արձագանքն օգնում է և՛ «սառեցնել» գումարը, և՛ ամրապնդել ձեր իրավական դիրքը, քանի որ ցույց է տալիս, որ դուք չեք հաստատել գործարքը։ Առանց պատճառի ուշացումը կարող է օգտագործվել ձեր դեմ։
Բանկն ասում է, որ որևէ պատասխանատվություն չի կրում։ Դա ճի՞շտ է
Դա բանկի դիրքորոշումն է, ոչ թե օրենքը։ Թիվ 4537/2018 օրենքը վերադարձը սահմանում է որպես կանոն, իսկ հաճախորդի պատասխանատվությունը՝ դիտավորության կամ կոպիտ անփութության պատճառով, որպես ապացուցման ենթակա բացառություն։ Պահանջեք պատճառաբանված գրավոր պատասխան և խորհրդակցեք փաստաբանի հետ։
Սա վերաբերում է միայն մասնավոր անձա՞նց, թե՞ նաև մասնագետներին/ընկերություններին
PSD2-ի պաշտպանությունն ավելի ուժեղ է սպառողների համար, սակայն մասնագետները նույնպես իրավունքներ ունեն և դատարաններում հաղթել են։ Մանրամասները տարբեր են, ուստի մասնագիտացված իրավական գնահատումն անհրաժեշտ է։
Հոդվածը տեղեկատվական բնույթ ունի և վերաբերում է կազմման պահին գործող օրենսդրությանն ու դատական պրակտիկային։ Խարդախության յուրաքանչյուր դեպք գնահատվում է իր փաստական հանգամանքներով։ Եթե տուժել եք, գործեք անհապաղ և դիմեք փաստաբանի։
Ինչ են ցույց տալիս քարտերի պաշտոնական տվյալները
Հունաստանի բանկի 2026 թվականի մայիսի Ֆինանսական կայունության զեկույցը 2025 թվականի համար գրանցում է քարտային 363 101 խարդախ գործարք։ Դա գործարքների թվի 0,013%-ն է՝ մոտ մեկ դեպք յուրաքանչյուր 7 600 գործարքից։ Դրանց արժեքը կազմել է 22 601 632 եվրո՝ գործարքների ընդհանուր արժեքի 0,019%-ը կամ մոտ 1 եվրո յուրաքանչյուր 5 300 եվրոյից։ Դեպքերի թիվը 2024-ի համեմատ նվազել է 9%-ով, իսկ արժեքը մնացել է մոտավորապես կայուն՝ 22,6 մլն եվրո։
Տվյալները պետք է ճիշտ մեկնաբանել. դրանք վերաբերում են վճարային քարտերով գործարքների խարդախությանը, ոչ թե phishing-ի բոլոր դեպքերին կամ բանկային խարդախության բոլոր ձևերին։ Դրանք նաև ինքնաբերաբար չեն արտացոլում սպառողների վերջնական զուտ վնասը վերադարձներից կամ հատուցումներից հետո։
Աղբյուրներ և ստուգում
Հոդվածը ստուգվել է պաշտոնական կամ սկզբնաղբյուրների հիման վրա։ Թվերն ու սահմանաչափերը կարող են փոխվել նոր օրենսդրությամբ կամ շրջաբերականներով։
- Թիվ 4537/2018 օրենք — վճարային ծառայություններ
- Թիվ 5019/2023 օրենք, հոդված 22 — չարտոնված գործարքների պատասխանատվություն
- Հունաստանի բանկ — Ֆինանսական կայունության զեկույց, մայիս 2026
- Եվրոպական միության դատարան, C-665/23 (Veracash), 1 օգոստոսի 2025
- Nomiki Bibliothiki Daily - 11632/2025 վճռի հանրային իրավական ամփոփագիր
- eKriti - Լասիթիի առաջին ատյանի վճռի հանրային հաղորդում
Մեկնաբանություններ
Կիսվեք ձեր կարծիքով այս հոդվածի մասին։
Դեռ մեկնաբանություններ չկան։ Եղեք առաջինը։
Ուղարկել մեկնաբանություն