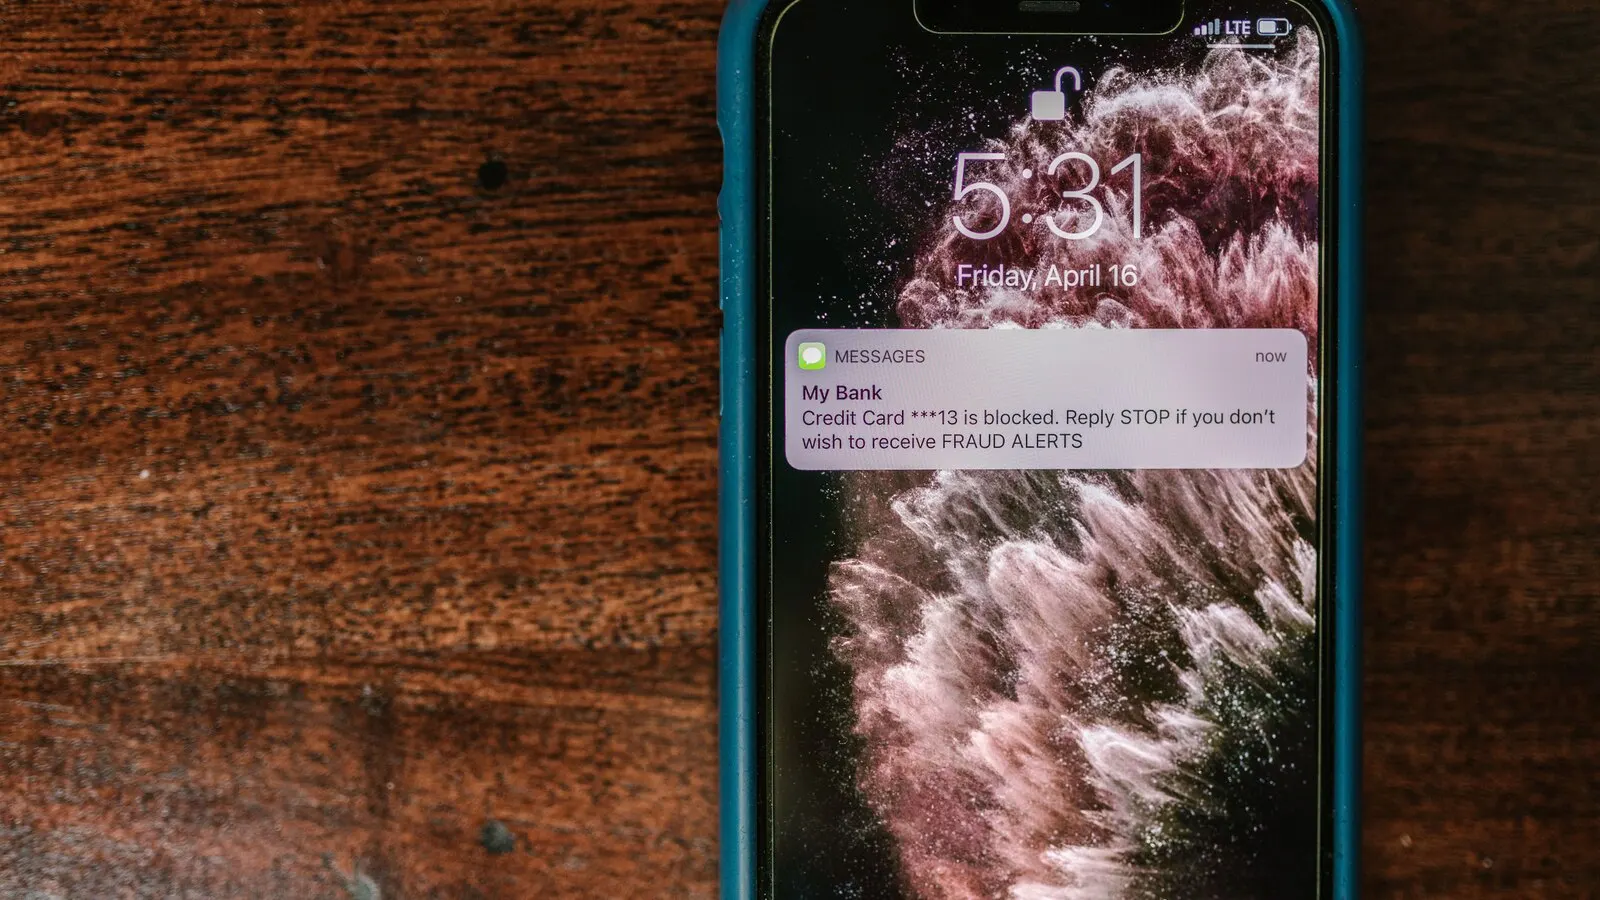
上当受骗,并不意味着您轻信。如今的诈骗早已不是那些文句拙劣的“尼日利亚王子”邮件。它可能是一条混在银行真实短信同一对话串里的短信;可能是自称“安全部门职员”、却准确知道您姓名的来电;也可能是与网上银行页面一模一样的网站。当您输入一次性验证码,因为“银行要求您这样做”时,您或许以为一切都结束了。
其实并没有。真正的法律问题正是从这里开始,而大多数人并不了解这套规则。近几年,法律实践也在一步一步向消费者一方倾斜。
最大的误解:“验证码是我输入的,所以责任在我”
输入登录信息或一次性验证码(OTP)本身不能决定该交易是否获得授权。未经付款人同意而执行的未经授权支付交易,与付款人在受骗后亲自发起或确认的转账在法律上并不相同;后者通常称为授权推送支付诈骗(authorised push payment,APP)。第二种情形不会自动变成未经授权的支付交易。法律定性取决于真实的支付流程、同意的范围、身份验证证据和受骗经过;仅凭OTP既不能证明授权,也不能证明重大过失。
将PSD2纳入希腊法的第4537/2018号法律,对证明、退款和损失分配分别作出规定:
- 第72条:支付服务提供商必须证明交易已经过身份验证、被准确记录且未受技术故障影响。仅使用支付工具本身,不足以证明授权、欺诈或重大过失。
- 第73条:如果交易未经授权,支付服务提供商应在符合法定条件和例外的前提下,作出法律规定的即时退款。
- 第74条:规定付款人在何种情况下以及在何种最高限额内承担损失。
如果交易在法律上被认定为未经授权,第73条规定的退款是分析起点,但仍适用法定例外。客户在受骗后确认的转账,需要采用不同的法律分析,并不会自动适用同一退款机制。因此,真实支付流程和证据至关重要。
先确定交易性质:未经授权,还是在受骗后确认。之后才能判断退款、重大过失和损失分配。
那么,何时才真正由您承担责任?
这个例外有一个名称:重大过失。但法院在认定重大过失时,比银行希望的要谨慎得多。银行不能只凭“客户交出了OTP”就把全部损失推给您。重大过失不能仅因输入验证码而推定,必须结合案件全部事实综合判断。
欧盟法院于2025年8月1日就C-665/23号Veracash案作出的判决范围更窄。该案涉及旧《2007/64/EC号指令》下,对连续多笔未经授权交易延迟通知的问题。法院认为,即使仍在13个月的最终期限内,如果延迟通知存在欺诈故意或重大过失,相关交易的退款权仍可能丧失;对于连续交易,审查应限于受该延迟影响的交易。该判决并未确立一项普遍规则,认为输入一次性密码或其他验证码本身就能排除或自动证明重大过失。
界线究竟在哪里?希腊判例提供了以下具有代表性的方向:
- 有利于消费者:诈骗手法高度复杂、操作环境足以令人信服,而银行又没有充分的可疑转账识别系统。在这类案件中,法院将损失归由银行承担。
- 不利于消费者:危险信号非常明显。例如,当事人在根本没有发起任何交易时仍输入OTP,且收到的信息具有显而易见的可疑特征(参见哈尔基达治安法院判决哈尔基达治安法院 394/2022)。该案中,法院认定存在重大过失。
何时可能审查银行承担更大责任
责任取决于具体事实、技术证据以及其与损失之间的因果关系。不存在银行对每一个虚假网站都当然负责的普遍规则,OTP的使用也不会自动免除或加重任何一方的责任。以下内容是公开报道所描述的具体一审裁判,并非适用于所有案件的约束性规则:
- 据公开的法律摘要,雅典单法官初审法院第11632/2025号判决在该案中将未追回的10,150欧元损失归因于银行的单独过错,并审查了对仿冒网上银行网站的预防问题。这一基于个案事实的结论,并不产生封堵每一个欺诈网站的普遍义务。
- 据公开报道,拉西锡单法官初审法院于2026年5月15日判令向一名71岁客户退还5,674欧元,且未认定其存在重大过失。这是一审裁判;报道指出银行仍可提起上诉。
作出可靠判断,需要查阅完整裁判理由、交易日志、设备或收款人变更情况、银行警报、时间顺序以及所有相关人员的行为。
具体规则见第5019/2023号法律第22条,该条修订了第4537/2018号法律第74条第1款。在支付工具丢失、被盗或被侵占的情形下,付款人的基础责任最高可为50欧元,但须适用法律规定的例外。付款人实施欺诈,或者故意不履行安全义务的,应承担全部损失。如果付款人是消费者,且损失源于重大过失,法律在考虑个性化安全凭证的性质和具体情况后,将责任上限设为1,000欧元。若服务商证明其对超过1,000欧元的交易已经配备并实际采用同一条款所述的额外有效控制机制,该上限不适用。这是消费者保护规则,并非适用于所有商业或公司交易的统一责任上限。
在电子诈骗中,时间就是金钱,而且是字面意义上的金钱。行动越快,汇款被冻结或撤回的可能性就越大:
- 立即拨打银行官方电话,要求冻结银行卡或账户并撤回(recall)转账。记录通话时间和经办人员姓名。
- 提交书面报案或异议,明确指出这是一笔未经授权的交易,不要只作电话通知;同时索取登记编号。
- 报告事件:向希腊网络犯罪侦查局(希腊网络犯罪打击局)报告,并针对身份不明的行为人报案或提出刑事告诉。
- 收集证据:保存信息、链接和时间记录的截图。每一处数字痕迹都可能成为证据。
- 不要删除任何内容,在相关数据完成复制前,也不要“清理”手机。
如果银行拒绝退款
银行最常见的初次答复是:“我们拒绝退款,因为交易使用了您的个人验证码。”不要把这当作最终裁决;这只是银行的立场,并不是法院判决。此时应当:
- 要求银行以书面形式作出有理由的拒绝,明确说明究竟指控您存在何种行为。
- 要求取得交易记录,包括日志、时间、IP地址和身份验证资料。您有权访问与本人有关的数据。
- 向希腊消费者监察专员(希腊消费者申诉专员)和希腊金融调解专员(希腊金融申诉专员)提出申请;这两条庭外救济途径不收取费用。
- 必要时提起诉讼。正如上述判例所示,司法实践已不再自动站在银行一方。
最好的防线,当然还是不要咬钩
任何法律保护,都不如从一开始就没有成为受害者来得轻松。请把以下三条当作固定规则:
- 银行绝不会通过短信、电话或电子邮件向您索要密码、PIN或OTP。任何提出这种要求的人都是诈骗者。
- 不要点击信息中的链接。只通过自己输入网址或打开官方应用进入网上银行。
- 如果对方催促或恐吓您,例如声称“账户将在10分钟后关闭”,几乎可以确定是诈骗。请挂断电话,再由您主动拨打官方号码。
常见问题
OTP是我自己提供的,真的还有希望吗?
有,而且希望并非理论上的。OTP不会自动“坐实”您的责任。法院会结合全部事实判断是否存在重大过失。如果诈骗手法复杂,而银行又未能识别可疑交易,获得支持的可能性就会提高。
我必须多快报告?
应当立即报告,最好在几分钟内完成。迅速行动既有助于冻结资金,也能加强您的法律立场,因为这可以证明您并未批准交易。无正当理由的迟延可能被用来对您不利。
银行说它完全不承担责任,这是真的吗?
这是银行的立场,不是法律本身。第 4537/2018 号法律以退款为原则,只有在客户存在故意或经证明的重大过失时才例外由客户承担责任。请索取有理由的书面答复,并咨询律师。
这些规则只适用于个人,还是也适用于专业人士和企业?
PSD2对消费者的保护更强,但专业人士同样享有权利,也已有获得法院支持的案例。具体规则会因主体和合同而异,因此需要由专业律师进行个案评估。
本文仅供信息参考,所述法律与判例以成稿时有效的内容为准。每起诈骗案件都必须根据自身事实判断。如果您已经受骗,请立即采取行动并咨询律师。
官方银行卡数据说明了什么
希腊银行2026年5月发布的《金融稳定报告》记录,2025年发生363,101笔银行卡欺诈交易,占交易笔数的0.013%,约每7,600笔交易中有1笔。相关金额为22,601,632欧元,占交易金额的0.019%,约每5,300欧元中有1欧元。案件数量较2024年下降9%,金额则大致维持在2,260万欧元。
解读时必须注意范围:这些数据仅涉及支付卡交易欺诈,不代表全部网络钓鱼事件或所有银行欺诈,也不能自动等同于退款或赔偿后消费者最终承担的净损失。
资料来源与核验
本文已依据官方或第一手资料完成核验。相关金额和门槛可能因后续法律或通函而变化。
评论
Share your thoughts about this article.
暂无评论。欢迎第一个评论。
提交评论