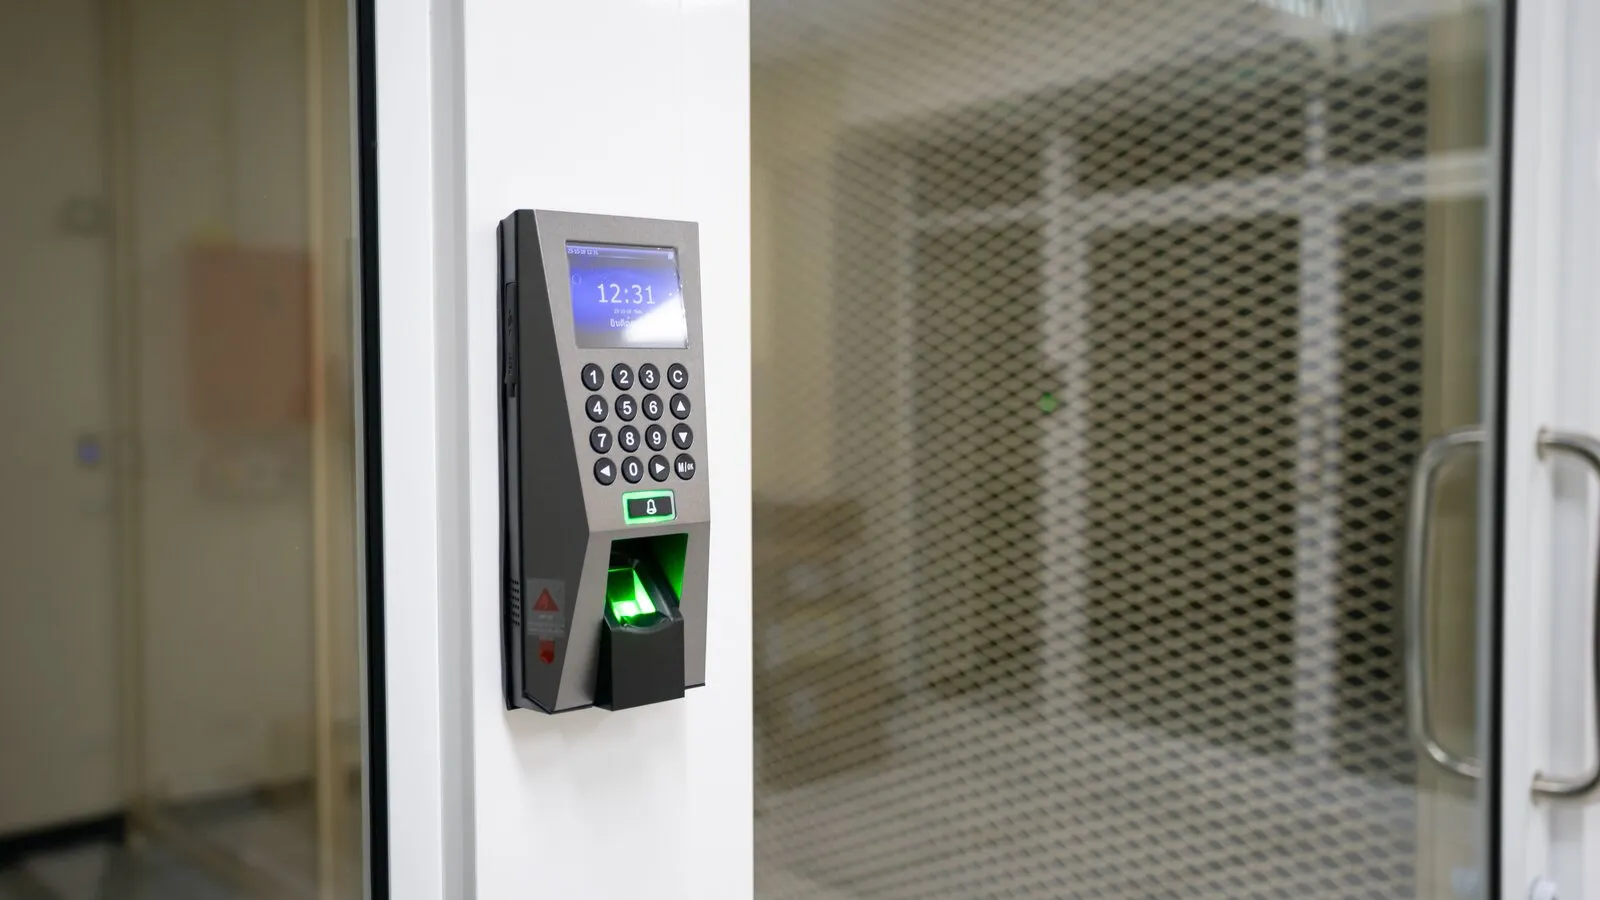
Der Arbeitgeber verlangt einen Fingerabdruck für die Anwesenheitserfassung, installiert eine Kamera, die Gesichter „erkennt“, oder setzt Software mit künstlicher Intelligenz ein, um Bewerber und Beschäftigte zu bewerten. Die Technik mag Schnelligkeit und Sicherheit versprechen, doch das allein macht ihren Einsatz nicht rechtmäßig. Im Arbeitsverhältnis besteht ein Abhängigkeitsverhältnis, biometrische Daten sind besonders sensibel, und ein Fehler oder Datenleck lässt sich nicht so beheben wie durch den Austausch eines Passworts.
Die kurze Antwort: Eine biometrische Zeiterfassung wird nicht dadurch rechtmäßig, dass sie bequem ist oder alle ein Formular unterschrieben haben. Der Arbeitgeber muss einen bestimmten Zweck, eine Rechtsgrundlage, eine Ausnahme für die Verarbeitung besonderer Kategorien personenbezogener Daten, unbedingte Erforderlichkeit, Verhältnismäßigkeit und das Fehlen eines milderen Mittels nachweisen. Der Zutritt zu einem Bereich mit außergewöhnlich hohen Sicherheitsanforderungen ist anders zu beurteilen als das tägliche „Einstempeln“. Emotionserkennung am Arbeitsplatz ist nach der KI-Verordnung grundsätzlich verboten; andere KI-Werkzeuge für Einstellung oder Personalführung können dagegen Hochrisiko-KI-Systeme sein, ohne automatisch verboten zu sein.
1. Was biometrische Daten sind und was nicht
Die Datenschutz-Grundverordnung definiert biometrische Daten als personenbezogene Daten, die durch eine spezielle technische Verarbeitung der physischen, physiologischen oder verhaltensbezogenen Merkmale einer Person gewonnen werden und deren eindeutige Identifizierung ermöglichen oder bestätigen. Dazu können Fingerabdruck, Gesichtsmuster, Iris, Stimme oder sogar der Gang gehören, wenn sie zur eindeutigen Erkennung verwendet werden.
Ein gewöhnliches Ausweisfoto oder eine Kameraaufnahme wird nicht automatisch zu einem „biometrischen Datum einer besonderen Kategorie“. Entscheidend ist die technische Verarbeitung, die Merkmale extrahiert und miteinander vergleicht, um eine bestimmte Person zu erkennen oder ihre Identität zu verifizieren. Das bedeutet nicht, dass ein einfaches Bild ungeschützt bleibt: Es ist weiterhin ein personenbezogenes Datum und unterliegt den Anforderungen an Rechtmäßigkeit, Zweckbindung, Datenminimierung und Sicherheit.
Die Unterscheidung hat praktische Bedeutung. Ein Foto in einem betrieblichen Verzeichnis ist etwas anderes als eine Überwachungskamera; beides unterscheidet sich wiederum von einem System, das ein Gesicht in ein numerisches Muster umwandelt, um es in einer Datenbank zu suchen. Im letzten Fall greift zusätzlich der strenge Schutz des Artikels 9 DSGVO.
2. Die beiden rechtlichen Voraussetzungen müssen gemeinsam erfüllt sein
Verarbeitet das System biometrische Daten zur eindeutigen Identifizierung, genügt der allgemeine Hinweis auf ein „berechtigtes Interesse“ nicht. Erforderlich sind zunächst eine Rechtsgrundlage nach Artikel 6 DSGVO und zusätzlich eine konkrete Ausnahme vom Verbot des Artikels 9. Diese Ausnahme muss dem tatsächlichen Zweck entsprechen und, soweit erforderlich, auf einer unionsrechtlichen oder nationalen Vorschrift mit angemessenen Garantien beruhen.
Für Arbeitsverhältnisse erlaubt Artikel 27 des griechischen Gesetzes Nr. 4624/2019 die Verarbeitung, wenn sie für die Entscheidung über die Begründung oder für die Durchführung des Arbeitsvertrags unbedingt erforderlich ist. Dies ist keine allgemeine Erlaubnis, beliebige Systeme einzuführen. Der Arbeitgeber muss darlegen, weshalb derselbe Zweck nicht mit Karte, PIN, physischer Zutrittskontrolle, Ereignisprotokollierung oder einer anderen weniger eingriffsintensiven Lösung erreicht werden kann.
- Zweck: Er muss konkret sein und vor Beginn der Verarbeitung festgelegt und mitgeteilt werden.
- Erforderlichkeit: Das System muss ein reales und belegtes Problem lösen, nicht nur einen theoretischen Komfortgewinn bieten.
- Verhältnismäßigkeit: Der Eingriff in die Rechte darf nicht schwerer wiegen als der erzielte Nutzen.
- Datenminimierung: Es dürfen nur die benötigten Daten und diese nur so lange wie nötig erhoben werden.
- Rechenschaftspflicht: Der Arbeitgeber muss die Einhaltung nachweisen können; eine bloße Behauptung genügt nicht.
3. Zeiterfassung und Zutrittskontrolle sind nicht dasselbe
Für die tägliche Erfassung von Arbeitsbeginn und Arbeitsende stehen in der Regel einfachere Mittel zur Verfügung. Das Argument, ein Fingerabdruck verhindere das „Einstempeln durch einen Kollegen“, belegt für sich allein keine unbedingte Erforderlichkeit. Es müssen konkrete Hinweise auf das Risiko vorliegen, Alternativen geprüft und die Gründe dokumentiert werden, aus denen diese nicht ausreichen.
Anders kann die Abwägung beim Zutritt zu einer militärischen Anlage, einem Labor mit außergewöhnlich gefährlichen Stoffen oder einem Bereich mit besonderen gesetzlichen Sicherheitsvorgaben ausfallen. Die griechische Datenschutzbehörde beschreibt diese Möglichkeit eng: besondere Sicherheitsanforderungen, kein anderes geeignetes Mittel und eine besondere rechtliche Grundlage. Diese Beurteilung lässt sich nicht ohne Weiteres auf Büros, Geschäfte, Hotels oder Lager übertragen.
Die Stellungnahme 4/2026 der Behörde verdeutlicht dies. Danach war eine unterschiedslose biometrische Identifizierung aller Beschäftigten des öffentlichen Dienstes für Zutritt und Anwesenheit ohne hinreichenden Nachweis unbedingter Erforderlichkeit und ohne Ausschluss milderer Lösungen mit dem Datenschutzrecht nicht vereinbar. Die Stellungnahme besagt nicht, dass jedes biometrische System stets rechtswidrig ist; sie stellt klar, dass eine pauschale Einführung ohne eng geführten Nachweis nicht genügt.
4. Warum die Einwilligung von Beschäftigten das Problem meist nicht löst
Eine wirksame Einwilligung muss freiwillig, für einen bestimmten Fall, in informierter Weise und widerruflich erteilt werden, ohne dass der Widerruf Nachteile auslöst. Zwischen Arbeitgeber und Beschäftigten besteht ein Machtungleichgewicht: Beschäftigte können vernünftigerweise befürchten, dass eine Ablehnung ihre Einstellung, Schichteinteilung oder Beurteilung beeinflusst. Deshalb betrachten europäische und griechische Behörden die Einwilligung in den meisten arbeitsbezogenen Fällen als problematische Rechtsgrundlage.
Ein mit „Ich willige ein“ überschriebenes Formular behebt fehlende Erforderlichkeit nicht. Selbst wenn alternativ eine Karte angeboten wird, muss diese Möglichkeit tatsächlich gleichwertig sein: ohne Verzögerung, Stigmatisierung, zusätzliche Überwachung oder Gefahr einer Benachteiligung. Ein Widerruf muss praktisch umsetzbar sein und zur Löschung führen, sofern keine andere Rechtsgrundlage für die weitere Speicherung besteht.
5. Kameras, Gesichtserkennung und der Unterschied zwischen 1:1 und 1:N
Eine Kamera, die einen Bereich aufzeichnet, ein System, das prüft, ob die Person vor dem Sensor die Inhaberin oder der Inhaber einer bestimmten Karte ist, und ein System, das ein Gesicht in einer gesamten Datenbank sucht, erfüllen unterschiedliche Aufgaben. Bei der 1:1-Verifikation wird eine angegebene Identität mit einem Muster verglichen. Bei der 1:N-Identifizierung sucht das System unter vielen Personen nach der Identität des Menschen.
Diese Unterscheidung beeinflusst das Risiko und bestimmte Einstufungen nach der KI-Verordnung, stellt aber keine automatische „Erlaubnis“ dar. Auch eine 1:1-Verifikation benötigt eine Rechtsgrundlage, bei eindeutiger Identifizierung eine Ausnahme nach Artikel 9, einen klaren Zweck, angemessene Sicherheitsmaßnahmen und eine begrenzte Speicherdauer.
Kameras, die eingesetzt werden, um Leistung oder Verhalten des Personals dauerhaft zu kontrollieren, sind regelmäßig unverhältnismäßig. Die griechische Datenschutzbehörde erklärt ausdrücklich, dass Kameras zur Überwachung von Beschäftigten rechtswidrig sind. Der Schutz eines Kassenbereichs oder einer kritischen Anlage kann anders zu beurteilen sein; aber auch dann müssen Bildausschnitt, Aufnahmewinkel, Ton, Zugriffsrechte und Speicherdauer streng begrenzt werden.
6. KI, die Emotionen, Eignung bei Einstellungen oder Leistung „liest“
Die KI-Verordnung verbietet grundsätzlich den Einsatz von KI-Systemen zur Ableitung von Emotionen am Arbeitsplatz, sofern diese nicht für medizinische oder sicherheitsbezogene Zwecke bestimmt sind. Ein Werkzeug, das aus Gesicht oder Stimme erkennen will, ob Beschäftigte wütend, unehrlich, gestresst oder „nicht kooperativ“ sind, liegt im Kernbereich dieses Verbots. Die einschlägigen Bestimmungen des Kapitels II gelten nach dem konsolidierten Text seit dem 2. Februar 2025.
Nicht jede Erkennung eines körperlichen Zustands ist Emotionserkennung. Die Messung von Ermüdung oder Schmerz kann anders zu bewerten sein, insbesondere wenn sie einem tatsächlichen Sicherheitszweck dient. Die Bezeichnung des Anbieters ist nicht entscheidend; maßgeblich ist, welche Schlüsse das System aus welchen Daten zieht und wie das Ergebnis verwendet wird.
KI-Werkzeuge, die Lebensläufe filtern, Bewerber bewerten, eine Kündigung empfehlen, Aufgaben zuweisen oder Verhalten und Leistung beurteilen, können als Hochrisiko-KI-Systeme nach Anhang III eingestuft werden. Das bedeutet nicht, dass sie sämtlich verboten sind. Es bedeutet, dass sie einer strengen Steuerung bedürfen und dass DSGVO, Arbeitsrecht und Diskriminierungsverbote bereits gelten. Nach der Änderung von 2026 gelten die zentralen Pflichten der Abschnitte 1 bis 3 des Kapitels III für Systeme nach Anhang III ab dem 2. Dezember 2027; im August 2026 dürfen sie nicht als bereits vollständig anwendbar dargestellt werden.
7. Datenschutz-Folgenabschätzung: Prüfung im Voraus, keine Rechtfertigung im Nachhinein
Die systematische Verarbeitung biometrischer Daten von Beschäftigten zur eindeutigen Identifizierung ist im griechischen Verzeichnis der Verarbeitungsvorgänge aufgeführt, für die eine Datenschutz-Folgenabschätzung (DSFA; englisch DPIA) erforderlich ist. Die Prüfung muss vor Inbetriebnahme erfolgen. Sie beschreibt Zweck und Datenfluss, prüft Erforderlichkeit und Verhältnismäßigkeit, bewertet Risiken und legt technische sowie organisatorische Maßnahmen fest.
Eine DSFA ist weder eine Genehmigung noch ein Rechtmäßigkeitszertifikat. Fehlt der grundlegenden Verarbeitung eine Rechtsgrundlage oder steht eine mildere Lösung zur Verfügung, macht auch ein sorgfältig verfasstes Dokument sie nicht rechtmäßig. Bleibt trotz der Maßnahmen ein hohes Risiko bestehen, muss der Verantwortliche vor Beginn der Verarbeitung die griechische Datenschutzbehörde konsultieren.
Für die Sicherheit ist entscheidend, ob ein Bild des Fingerabdrucks oder ein nicht rückrechenbares Muster gespeichert wird, ob das Muster lokal auf einer Karte oder in einer zentralen Datenbank liegt, wer darauf zugreifen kann, wer der Anbieter ist, ob eine Cloud außerhalb des Europäischen Wirtschaftsraums genutzt wird, wann Daten gelöscht werden und was nach dem Ausscheiden geschieht. Verschlüsselung mindert Risiken, rechtfertigt aber keinen rechtswidrigen Zweck.
8. Zwölf Fragen, die der Arbeitgeber beantworten muss
- Welchen genauen Zweck verfolgt das System?
- Auf welche Rechtsgrundlage nach Artikel 6 DSGVO stützt sich die Verarbeitung?
- Welche Ausnahme nach Artikel 9 erlaubt die biometrische Identifizierung?
- Welche konkreten Tatsachen belegen die unbedingte Erforderlichkeit?
- Welche weniger eingriffsintensiven Lösungen wurden geprüft, und warum wurden sie verworfen?
- Nimmt das System eine 1:1-Verifikation oder eine 1:N-Suche vor?
- Speichert es ein Bild, ein Muster, einen Bewertungswert, Videoaufnahmen oder einen Ereignisverlauf?
- Wie lange werden die Daten gespeichert, und wann werden sie endgültig gelöscht?
- Welche Empfänger, technischen Dienstleister und Cloud-Dienste sind beteiligt?
- Werden Daten außerhalb des Europäischen Wirtschaftsraums übermittelt?
- Wurde vor der Inbetriebnahme eine DSFA abgeschlossen, und welche Maßnahmen ergaben sich daraus?
- Wie können Beschäftigte ihre Rechte ausüben, und welches nicht biometrische Verfahren steht bei einer Störung oder einem Streitfall zur Verfügung?
Die Antworten müssen in klaren Datenschutzhinweisen stehen und dürfen nicht in allgemeinen Nutzungsbedingungen des Anbieters verborgen werden. Die Information muss vor der Erhebung erfolgen und in einer Sprache verfügbar sein, die das Personal versteht.
9. Was Beschäftigte Schritt für Schritt tun können
- Verlangen Sie schriftliche Informationen. Fragen Sie nach Zweck, Rechtsgrundlage, Ausnahme nach Artikel 9, Datenkategorien, Speicherdauer, Empfängern, Anbieter, Cloud-Nutzung und Datenübermittlungen.
- Verlangen Sie eine echte Alternative. Fragen Sie, ob Sie ohne Nachteile und zusätzlichen Aufwand eine Karte oder ein anderes Mittel verwenden können.
- Üben Sie Ihre Rechte aus. Abhängig von Rechtsgrundlage und Einzelfall können Ihnen Rechte auf Auskunft, Berichtigung, Einschränkung der Verarbeitung oder Widerspruch zustehen. Es besteht kein allgemeiner Anspruch auf eine vollständige Kopie der DSFA; Sie können jedoch aussagekräftige Informationen über die Verarbeitung und ihre Risiken verlangen.
- Verlangen Sie eine menschliche Überprüfung. Führt eine ausschließlich automatisierte Entscheidung zu einer rechtlichen Wirkung oder beeinträchtigt sie Sie in ähnlich erheblicher Weise, verlangen Sie menschliches Eingreifen sowie die Möglichkeit, Ihren Standpunkt darzulegen und die Entscheidung anzufechten.
- Bewahren Sie rechtmäßig erlangte Unterlagen auf. Sichern Sie Hinweise, E-Mails, Formulare, Screenshots betrieblicher Richtlinien und Belege für nachteilige Entscheidungen. Verschaffen Sie sich keinen unbefugten Zugang zu Unternehmenssystemen und kopieren Sie keine Daten von Kollegen.
- Wenden Sie sich zunächst an den Verantwortlichen oder den Datenschutzbeauftragten. Für eine Beschwerde wegen einer Verletzung Ihrer Rechte bewahren Sie Ihren Antrag und die Antwort oder den Nachweis über den Ablauf der üblichen Monatsfrist auf.
- Legen Sie Beschwerde bei der griechischen Datenschutzbehörde ein. Beschreiben Sie das Arbeitsverhältnis, das System und das ausgeübte Recht, und fügen Sie die einschlägigen Unterlagen bei. Bei arbeitsrechtlicher Benachteiligung oder Diskriminierung kann zusätzlich die Anrufung der Arbeitsbehörden oder anwaltliche Beratung erforderlich sein.
Nützliche Musterfrage: „Bitte informieren Sie mich über den genauen Zweck und die Rechtsgrundlage des Systems, die Ausnahme nach Artikel 9 DSGVO, die Art des biometrischen Musters, die Speicherdauer, die Empfänger und den Auftragsverarbeiter, die nicht biometrische Alternative sowie darüber, wie ich meine Rechte ausüben kann.“
10. Vier praktische Beispiele
Beispiel A: Fingerabdruck statt Anwesenheitskarte
Ein Unternehmen installiert einen Fingerabdruckleser, weil es die Zeiterfassung beschleunigen möchte. Es belegt keine Betrugsfälle, prüft keine Karte mit PIN und fordert alle auf, „einzuwilligen“. Bequemlichkeit und einheitliche Anwendung genügen nicht. Bei diesem System besteht ein erhebliches Risiko, dass es an Erforderlichkeit und einer freiwilligen Einwilligung fehlt.
Beispiel B: Zutritt zu einem Hochrisikolabor
Der Zutritt ist auf wenige autorisierte Beschäftigte beschränkt, es besteht eine besondere Sicherheitsanforderung, und es ist nachgewiesen, dass Karte oder Code nicht ausreichen. Die biometrische Lösung wird dadurch nicht automatisch rechtmäßig; sie kann aber bei eng begrenztem Zweck, besonderer Rechtsgrundlage, DSFA, lokaler Speicherung des Musters, strengen Zugriffsberechtigungen und kurzer Speicherdauer geprüft werden.
Beispiel C: KI in einem Videointerview
Das Werkzeug bewertet anhand von Gesicht und Stimme „Begeisterung“, „Ehrlichkeit“ und „emotionale Stabilität“. Die Ableitung von Emotionen für Einstellungszwecke fällt unter das Verbot der KI-Verordnung und wirft zugleich erhebliche Fragen des Datenschutzes und der Diskriminierung auf. Der Bildschirmhinweis „KI-unterstützt“ hebt das Verbot nicht auf.
Beispiel D: Ein Algorithmus empfiehlt die Kündigung
Das System kombiniert Produktivität, Fehlzeiten und betriebliche Kommunikation und stuft Beschäftigte als Personen mit „hohem Abwanderungsrisiko“ ein. Auch wenn es keine biometrischen Daten verwendet, muss der Arbeitgeber Transparenz, Richtigkeit, Zweck, Verhältnismäßigkeit, mögliche Diskriminierung und Artikel 22 DSGVO prüfen. Eine Entscheidung mit erheblichen Auswirkungen ist nicht deshalb neutral, weil sie von einer Software vorgeschlagen wurde.
11. Häufig gestellte Fragen
Ist jedes Fingerabdrucksystem am Arbeitsplatz rechtswidrig?
Nein, nicht ausnahmslos. Der Einsatz für die gewöhnliche Zeiterfassung lässt sich nur sehr schwer rechtfertigen, wenn mildere Lösungen vorhanden sind. In einem außergewöhnlichen Hochsicherheitsbereich kann er geprüft werden, jedoch nur mit eng geführtem Nachweis, geeigneter Rechtsgrundlage und starken Garantien.
Ist das System rechtmäßig, wenn ich eine Einwilligung unterschreibe?
Nicht automatisch. Wegen des Abhängigkeitsverhältnisses gilt die Einwilligung von Beschäftigten oft nicht als freiwillig. Sie ersetzt weder Erforderlichkeit und Verhältnismäßigkeit noch Sicherheit und die übrigen Anforderungen.
Darf mein Arbeitgeber ein Bild meines Fingerabdrucks speichern?
Die Speicherung eines vollständigen Bildes erhöht das Risiko erheblich und bedarf einer besonderen Rechtfertigung. Auch ein mathematisches Muster ist ein personenbezogenes und regelmäßig biometrisches Datum einer besonderen Kategorie, wenn es zur eindeutigen Identifizierung verwendet wird. Fragen Sie genau, was wo gespeichert wird.
Kann ich eine Kopie der gesamten DSFA verlangen?
Ein allgemeines Recht auf das vollständige interne Dokument besteht nicht. Sie haben jedoch Anspruch auf aussagekräftige Informationen und auf Auskunft über Ihre eigenen Daten. Der bloße Hinweis „Wir haben eine DSFA“ genügt nicht, wenn Fragen zu Zweck, Grundlage, Daten und Speicherdauer unbeantwortet bleiben.
Was geschieht, wenn das biometrische Muster abfließt?
Der Verantwortliche muss die Verletzung des Schutzes personenbezogener Daten bewerten und, wenn die gesetzlichen Voraussetzungen erfüllt sind, die griechische Datenschutzbehörde und die betroffenen Personen benachrichtigen. Beschäftigte sollten die Mitteilung aufbewahren und nachfragen, welche Daten genau abgeflossen sind und welche Maßnahmen ergriffen werden. Ein Fingerabdruck oder Gesichtsmuster lässt sich nicht wie ein Passwort ändern.
An wen kann ich mich wenden, wenn ich keine Antwort erhalte?
Bei einer Verletzung Ihrer Rechte können Sie Beschwerde bei der griechischen Datenschutzbehörde einlegen und den vorherigen Antrag sowie die Antwort oder einen Nachweis über die ausgebliebene Antwort beifügen. Da dieselbe Praxis auch arbeitsrechtliche oder diskriminierungsrechtliche Fragen aufwerfen kann, ist je nach Fall eine Beratung zur geeigneten parallelen Maßnahme erforderlich.
12. Das sichere Fazit
Biometrie und künstliche Intelligenz sind nicht einfach eine weitere Unternehmensanwendung. Sie berühren Identität, Zugang zur Beschäftigung und Entscheidungen, die das Leben von Beschäftigten unmittelbar beeinflussen. Die richtige Prüfung beginnt nicht mit der Frage, ob ein System modern ist, sondern damit, ob es erforderlich, rechtmäßig, begrenzt und überprüfbar ist.
Für Beschäftigte ist eine belegte und schriftliche Reaktion am hilfreichsten: Sie verlangen Informationen, betrachten die Einwilligung nicht als Allheilmittel, bewahren rechtmäßig erlangte Unterlagen auf und nutzen ihre Rechte sowie die zuständigen Behörden. Für Arbeitgeber besteht der sichere Weg darin, zuerst die mildere Lösung zu prüfen und das System nicht in Betrieb zu nehmen, bevor Rechtsprüfung, DSFA und tatsächliche Garantien abgeschlossen sind.
Rechtlicher Hinweis: Dieser Beitrag bietet allgemeine Informationen auf Grundlage des am 23. August 2026 geltenden Rahmens und stellt keine individuelle Rechtsberatung dar. Die Rechtmäßigkeit hängt vom Zweck, der technischen Funktionsweise, der Rechtsgrundlage, der Art des Bereichs, den Alternativen und den tatsächlichen Umständen ab. Lassen Sie die konkreten Unterlagen prüfen, bevor Sie Beschwerde einlegen, die Teilnahme an einem Verfahren verweigern oder gerichtliche Schritte einleiten.
Offizielle Quellen
- Datenschutz-Grundverordnung, insbesondere Artikel 4, 5, 6, 9, 12-15, 21, 22, 35, 36 und 88.
- Griechisches Gesetz Nr. 4624/2019, insbesondere Artikel 27 über Daten im Beschäftigungskontext.
- Griechische Datenschutzbehörde: Verarbeitung biometrischer Daten von Beschäftigten.
- Griechische Datenschutzbehörde: Verarbeitung von Beschäftigtendaten und Arbeitsverhältnisse.
- Griechische Datenschutzbehörde: häufig gestellte Fragen zu Arbeitsverhältnissen.
- Griechische Datenschutzbehörde: häufig gestellte Fragen zur Videoüberwachung.
- Griechische Datenschutzbehörde, Stellungnahme 4/2026 zur biometrischen Identifizierung von Beschäftigten des öffentlichen Dienstes.
- Griechische Datenschutzbehörde, Entscheidung 65/2018 und Verzeichnis der Verarbeitungsvorgänge, für die eine DSFA erforderlich ist.
- Griechische Datenschutzbehörde, Entscheidung 42/2024 zur biometrischen Zutrittskontrolle.
- Konsolidierte Verordnung (EU) 2024/1689 über künstliche Intelligenz, Fassung vom 27.07.2026.
- Europäische Kommission: offizielle Fragen und Antworten zur KI-Verordnung.
- Europäische Kommission: Leitlinien zu den Transparenzpflichten nach Artikel 50.
- Europäischer Datenschutzausschuss, Leitlinien 05/2020 zur Einwilligung.
- Europäischer Datenschutzausschuss, Leitlinien 3/2019 zur Verarbeitung personenbezogener Daten durch Videogeräte.
- Griechische Datenschutzbehörde: Rechtsvorschriften über künstliche Intelligenz und griechisches Gesetz Nr. 5321/2026.
- Griechische Datenschutzbehörde: Beschwerde elektronisch einreichen.
Die Quellen und die Anwendungsdaten wurden am 23. August 2026 geprüft.
Foto: panumas nikhomkhai / Pexels. Das Bild dient der informativen Illustration.
Kommentare
Share your thoughts about this article.
Noch keine Kommentare. Schreiben Sie den ersten Kommentar.
Kommentar absenden