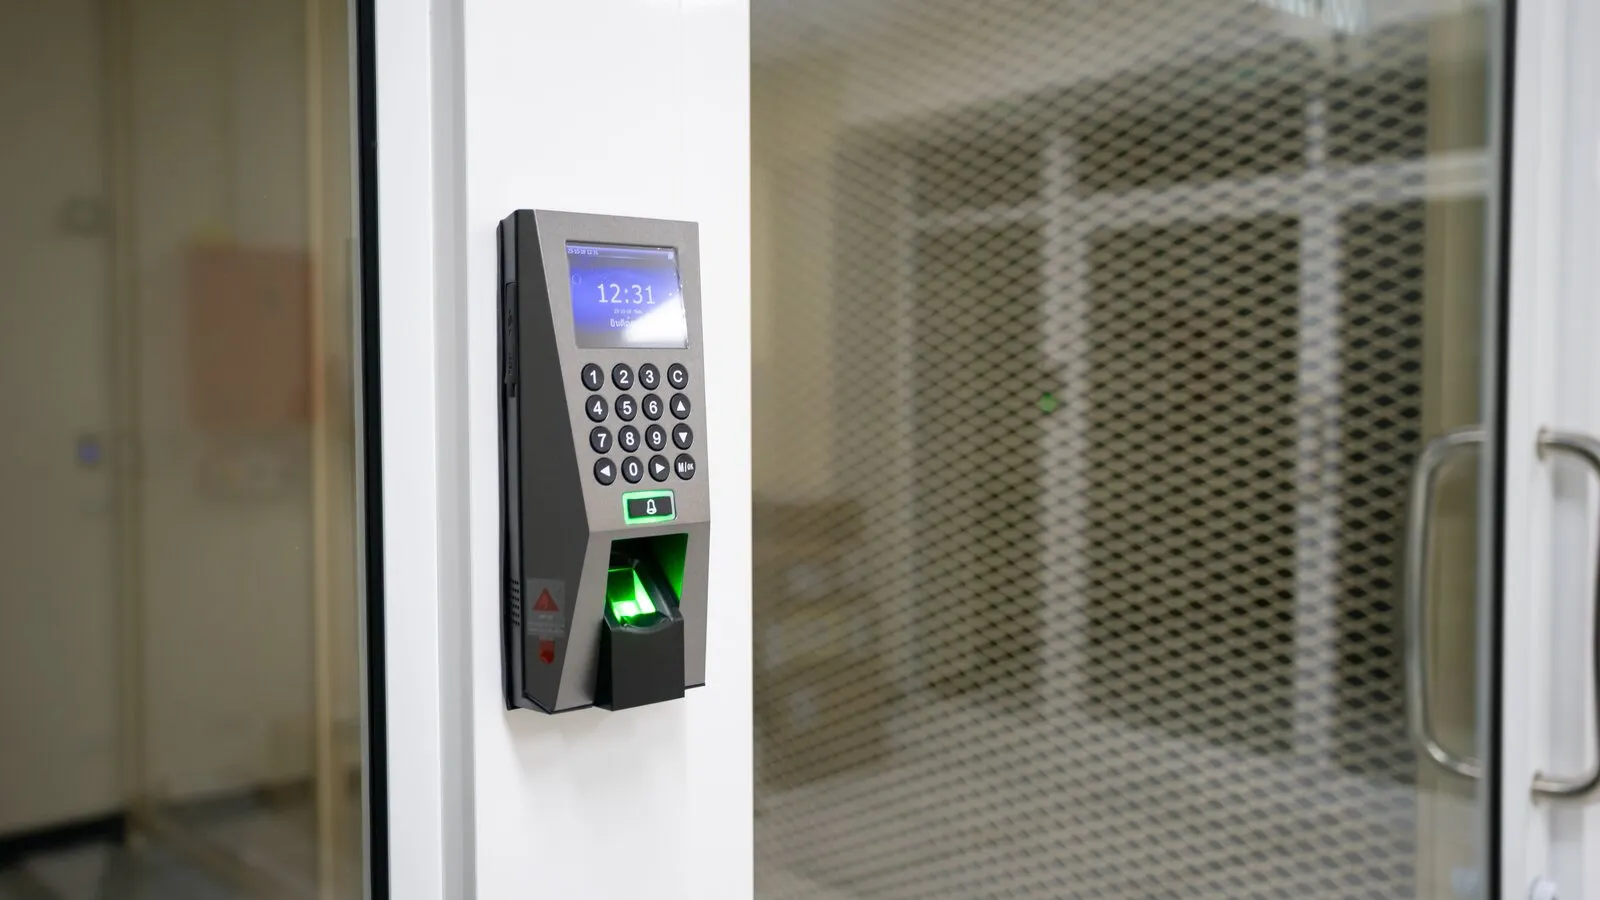
L’employeur exige une empreinte digitale pour le pointage, installe une caméra qui « reconnaît » les visages ou utilise un logiciel d’intelligence artificielle pour noter des candidats et des salariés. La technologie peut promettre rapidité et sécurité, mais cela ne suffit pas à rendre son utilisation licite. La relation de travail crée un lien de dépendance, les données biométriques sont particulièrement sensibles et une erreur ou une fuite ne se répare pas comme un changement de mot de passe.
La réponse en bref : Le pointage biométrique ne devient pas licite parce qu’il est pratique ou parce que tout le monde a signé un formulaire. L’employeur doit démontrer une finalité précise, une base juridique, une exception autorisant le traitement de données relevant de catégories particulières, une nécessité absolue, la proportionnalité et l’absence de moyen moins intrusif. L’accès à un site soumis à des exigences de sécurité exceptionnellement élevées ne s’apprécie pas comme le pointage quotidien. L’inférence des émotions au travail est en principe interdite par le règlement sur l’intelligence artificielle, tandis que d’autres outils d’IA destinés au recrutement ou à la gestion du personnel peuvent être des systèmes à haut risque sans être automatiquement interdits.
1. Ce qui constitue une donnée biométrique, et ce qui n’en est pas une
Le règlement général sur la protection des données définit les données biométriques comme les données à caractère personnel résultant d’un traitement technique spécifique relatif aux caractéristiques physiques, physiologiques ou comportementales d’une personne, qui permettent ou confirment son identification unique. L’empreinte digitale, le gabarit facial, l’iris, la voix ou même la démarche peuvent entrer dans cette catégorie lorsqu’ils servent à reconnaître une personne de manière unique.
Une simple photographie d’identité ou une vidéo de caméra ne devient pas automatiquement une « donnée biométrique relevant d’une catégorie particulière ». L’étape déterminante est le traitement technique qui extrait des caractéristiques et les compare afin de reconnaître une personne déterminée ou de vérifier son identité. Cela ne signifie pas qu’une image ordinaire soit dépourvue de protection : elle reste une donnée à caractère personnel soumise aux règles de licéité, de finalité, de minimisation et de sécurité.
La distinction a des conséquences pratiques. Une photographie dans un registre interne, une caméra de sécurité et un système qui convertit un visage en gabarit numérique pour le rechercher dans une base de données sont trois opérations différentes. Dans le dernier cas, la protection renforcée de l’article 9 du RGPD s’applique également.
2. Les deux conditions juridiques qui doivent être réunies
Lorsque le système traite des données biométriques aux fins d’identifier une personne de manière unique, une affirmation générale selon laquelle il existerait un « intérêt légitime » ne suffit pas. Il faut d’abord une base juridique au titre de l’article 6 du RGPD et, en plus, une exception précise à l’interdiction prévue par l’article 9. Cette exception doit correspondre à la finalité réelle et, lorsque le droit l’exige, reposer sur une règle de l’Union ou du droit national assortie de garanties appropriées.
Dans les relations de travail, l’article 27 de la loi grecque no 4624/2019 permet le traitement lorsqu’il est absolument nécessaire à la décision de conclure un contrat de travail ou à l’exécution de celui-ci. Il ne s’agit pas d’une autorisation générale d’installer n’importe quel système. L’employeur doit expliquer pourquoi la même finalité ne peut être atteinte au moyen d’un badge, d’un code PIN, d’un contrôle d’accès physique, d’un journal d’incidents ou d’une autre solution moins intrusive.
- Finalité : elle doit être précise et déclarée avant le traitement.
- Nécessité : le système doit répondre à un problème réel et documenté, et non à une simple recherche de commodité.
- Proportionnalité : l’atteinte portée aux droits ne doit pas être supérieure au bénéfice obtenu.
- Minimisation : seules les données nécessaires sont collectées, pendant la durée strictement nécessaire.
- Responsabilité : l’employeur doit pouvoir démontrer sa conformité, et non se contenter de l’affirmer.
3. Le pointage et le contrôle d’accès ne sont pas la même chose
Il existe généralement des moyens plus simples pour enregistrer chaque jour l’arrivée et le départ. L’argument selon lequel l’empreinte digitale empêcherait un collègue de « pointer à la place d’un autre » ne démontre pas, à lui seul, une nécessité absolue. Il faut des éléments concrets attestant le risque, un examen des solutions de remplacement et une justification documentée de leur insuffisance.
À l’inverse, l’accès à une installation militaire, à un laboratoire contenant des matières exceptionnellement dangereuses ou à un site soumis à une exigence légale particulière de sécurité peut conduire à une mise en balance différente. L’Autorité hellénique de protection des données décrit cette possibilité de manière restrictive : exigences de sécurité particulières, absence d’autre moyen et fondement juridique spécifique. Cette appréciation ne se transpose pas automatiquement aux bureaux, commerces, hôtels ou entrepôts.
L’avis 4/2026 de l’Autorité est révélateur. Celle-ci a estimé que l’identification biométrique indifférenciée de tous les agents publics pour contrôler l’accès et la présence, sans démonstration suffisante de la nécessité absolue et sans exclusion des solutions moins intrusives, n’était pas compatible avec le cadre de protection des données. L’avis ne dit pas que tout système biométrique est toujours illicite ; il indique qu’une généralisation dépourvue de justification étroite ne suffit pas.
4. Pourquoi le consentement du salarié ne résout généralement pas le problème
Pour être valable, le consentement doit être libre, spécifique, éclairé et révocable sans conséquence défavorable. La relation entre employeur et salarié comporte un déséquilibre de pouvoir : le salarié peut raisonnablement craindre qu’un refus nuise à son recrutement, à l’attribution de ses horaires ou à son évaluation. C’est pourquoi les autorités européennes et grecques considèrent le consentement comme une base problématique dans la plupart des situations de travail.
Un formulaire intitulé « je consens » ne remédie pas à l’absence de nécessité. Même si un badge est proposé en solution de remplacement, cette option doit être réellement équivalente : sans retard, stigmatisation, surveillance supplémentaire ni risque de traitement défavorable. Le retrait du consentement doit être possible en pratique et conduire à l’effacement lorsqu’aucune autre base juridique ne permet de conserver les données.
5. Caméras, reconnaissance faciale et différence entre 1:1 et 1:N
Une caméra qui filme un espace, un système qui vérifie que la personne placée devant le capteur est bien titulaire d’un badge déterminé et un système qui recherche un visage dans toute une base de données n’accomplissent pas la même opération. Dans la vérification 1:1, une identité déclarée est comparée à un gabarit. Dans l’identification 1:N, le système cherche qui est la personne parmi un grand nombre d’individus.
Cette distinction influe sur le niveau de risque et sur certaines classifications du règlement sur l’intelligence artificielle, mais elle ne constitue pas une « autorisation » automatique. Même la vérification 1:1 doit reposer sur une base juridique, bénéficier d’une exception au titre de l’article 9 lorsqu’elle vise l’identification unique, poursuivre une finalité claire, présenter une sécurité appropriée et respecter une durée de conservation limitée.
Les caméras installées pour contrôler en permanence le rendement ou le comportement du personnel sont, en règle générale, disproportionnées. L’Autorité hellénique de protection des données précise expressément que les caméras ayant pour finalité de surveiller les salariés sont illicites. La protection d’une caisse ou d’une installation critique peut recevoir une appréciation différente, mais le cadrage, l’angle, le son, les accès et la durée de conservation doivent alors aussi être strictement limités.
6. L’IA qui « lit » les émotions, l’aptitude au recrutement ou la performance
Le règlement sur l’intelligence artificielle interdit en principe l’utilisation de systèmes d’IA pour inférer les émotions sur le lieu de travail, sauf s’ils sont destinés à des raisons médicales ou de sécurité. Un outil qui prétend déterminer à partir du visage ou de la voix si un salarié est en colère, malhonnête, anxieux ou « peu coopératif » se situe au cœur de l’interdiction. Selon le texte consolidé, les dispositions correspondantes du chapitre II s’appliquent depuis le 2 février 2025.
Toute détection d’un état physique n’est pas une reconnaissance des émotions. La mesure de la fatigue ou de la douleur peut être appréciée différemment, en particulier lorsqu’elle répond à une véritable finalité de sécurité. Le nom choisi par le fournisseur n’est pas déterminant ; il faut examiner ce que le système déduit, à partir de quelles données et comment le résultat est utilisé.
Les outils d’IA qui filtrent des CV, notent des candidats, recommandent un licenciement, attribuent des tâches ou évaluent le comportement et la performance peuvent relever des systèmes à haut risque de l’annexe III. Cela ne signifie pas qu’ils soient tous interdits. Cela signifie qu’une gouvernance rigoureuse est requise et que le RGPD, le droit du travail et l’interdiction des discriminations s’appliquent déjà. Après la modification de 2026, les principales obligations des sections 1 à 3 du chapitre III visant les systèmes de l’annexe III s’appliquent à compter du 2 décembre 2027 ; elles ne doivent pas être présentées comme pleinement applicables en août 2026.
7. Analyse d’impact : un contrôle préalable, pas une justification après coup
Le traitement systématique de données biométriques de salariés aux fins de leur identification unique figure sur la liste grecque des opérations qui exigent une analyse d’impact relative à la protection des données (AIPD, ou DPIA en anglais). L’étude doit précéder la mise en service. Elle décrit la finalité et les flux de données, vérifie la nécessité et la proportionnalité, évalue les risques et définit les mesures techniques et organisationnelles.
L’AIPD n’est ni une autorisation ni un certificat de licéité. Si le traitement de base n’a pas de fondement ou s’il existe une solution moins intrusive, même un document parfaitement rédigé ne le rend pas licite. Si un risque élevé subsiste malgré les mesures, le responsable du traitement doit consulter préalablement l’Autorité hellénique de protection des données avant de commencer.
Sur le plan de la sécurité, il importe de savoir si le système conserve l’image de l’empreinte ou un gabarit non réversible, si ce gabarit reste localement sur un badge ou dans une base centrale, qui y accède, qui est le fournisseur, si un service en nuage situé hors de l’Espace économique européen intervient, quand les données sont effacées et ce qui se passe après le départ du salarié. Le chiffrement réduit le risque, mais ne remédie pas à une finalité illicite.
8. Douze questions auxquelles l’employeur doit répondre
- Quelle est la finalité exacte du système ?
- Quelle est la base juridique au titre de l’article 6 du RGPD ?
- Quelle exception prévue par l’article 9 autorise l’identification biométrique ?
- Quels faits concrets démontrent la nécessité absolue ?
- Quelles solutions moins intrusives ont été examinées et pourquoi ont-elles été écartées ?
- Le système effectue-t-il une vérification 1:1 ou une recherche 1:N ?
- Conserve-t-il une image, un gabarit, une note, une vidéo ou un historique d’événements ?
- Combien de temps les données sont-elles conservées et quand sont-elles définitivement effacées ?
- Quels destinataires, prestataires techniques et services en nuage interviennent ?
- Des données sont-elles transférées hors de l’Espace économique européen ?
- Une AIPD a-t-elle été achevée avant le démarrage, et quelles mesures en ont résulté ?
- Comment le salarié exerce-t-il ses droits, et quelle procédure non biométrique existe en cas de panne ou de contestation ?
Les réponses doivent figurer dans une information claire, et non être dissimulées dans les conditions générales du fournisseur. Cette information doit précéder la collecte et être disponible dans une langue comprise par le personnel.
9. Ce que le salarié peut faire, étape par étape
- Demandez une information écrite. Interrogez l’employeur sur la finalité, la base juridique, l’exception de l’article 9, les catégories de données, la conservation, les destinataires, le fournisseur, le service en nuage et les transferts.
- Demandez une véritable solution de remplacement. Vérifiez si vous pouvez utiliser un badge ou un autre moyen sans conséquence défavorable ni contrainte supplémentaire.
- Exercez vos droits. Selon la base juridique et la situation, vous pouvez disposer d’un droit d’accès, de rectification, de limitation ou d’opposition. Il n’existe pas de droit général à recevoir l’intégralité de l’AIPD, mais vous pouvez demander une information substantielle sur le traitement et ses risques.
- Demandez un examen humain. Si une décision exclusivement automatisée produit un effet juridique ou vous affecte de manière significative de façon similaire, demandez une intervention humaine ainsi que la possibilité d’exprimer votre point de vue et de contester la décision.
- Conservez les éléments obtenus licitement. Gardez les notices, courriels, formulaires, captures d’écran de la politique interne et éléments relatifs à une décision défavorable. N’accédez pas sans autorisation aux systèmes de l’entreprise et ne copiez pas les données de collègues.
- Adressez-vous d’abord au responsable du traitement ou au délégué à la protection des données. En vue d’une réclamation pour violation d’un droit, conservez votre demande et la réponse reçue, ou la preuve de l’expiration du délai habituel d’un mois.
- Déposez une réclamation auprès de l’Autorité hellénique de protection des données. Décrivez la relation de travail, le système et le droit exercé, puis joignez les documents utiles. En cas de question relevant du droit du travail ou d’un traitement discriminatoire, une démarche parallèle auprès des autorités du travail compétentes ou d’un avocat peut être nécessaire.
Modèle de question utile : « Merci de m’informer de la finalité exacte et de la base juridique du système, de l’exception prévue par l’article 9 du RGPD, du type de gabarit biométrique, de la durée de conservation, des destinataires et du sous-traitant, de la solution non biométrique disponible ainsi que des modalités d’exercice de mes droits. »
10. Quatre exemples pratiques
Exemple A : une empreinte digitale à la place d’un badge de présence
Une entreprise installe un lecteur d’empreintes parce qu’elle souhaite accélérer le pointage. Elle ne documente aucun cas de fraude, n’envisage pas un badge avec code PIN et demande à tout le monde de « consentir ». La commodité et l’application uniforme ne suffisent pas. Le système présente un risque sérieux d’absence de nécessité et de consentement libre.
Exemple B : l’accès à un laboratoire à haut risque
L’accès est limité à quelques salariés autorisés, une exigence de sécurité particulière s’applique et il est démontré qu’un badge ou un code ne suffit pas. La solution biométrique ne devient pas automatiquement licite, mais elle peut être examinée avec une finalité étroite, un fondement juridique spécifique, une AIPD, le stockage local du gabarit, des droits d’accès stricts et une courte durée de conservation.
Exemple C : l’IA dans un entretien vidéo
L’outil note « l’enthousiasme », « l’honnêteté » et « la stabilité émotionnelle » à partir du visage et de la voix. L’inférence des émotions à des fins de recrutement relève de l’interdiction prévue par le règlement sur l’intelligence artificielle et soulève parallèlement de graves questions de protection des données et de discrimination. La mention « assisté par IA » à l’écran ne fait pas disparaître l’interdiction.
Exemple D : un algorithme recommande un licenciement
Le système combine productivité, absences et communications professionnelles, puis classe des salariés comme présentant un « risque élevé de départ ». Même s’il n’utilise pas de données biométriques, l’employeur doit examiner la transparence, l’exactitude, la finalité, la proportionnalité, les discriminations possibles et l’article 22 du RGPD. Une décision ayant un effet important n’est pas neutre du seul fait qu’elle provient d’un logiciel.
11. Questions fréquentes
Tout système d’empreintes digitales au travail est-il illicite ?
Non, pas de manière absolue. Son utilisation pour un pointage ordinaire est très difficile à justifier lorsqu’il existe des solutions moins intrusives. Elle peut être examinée dans un site exceptionnel à très haute sécurité, mais seulement au moyen d’une justification étroite, d’un fondement juridique approprié et de garanties solides.
Si je signe un consentement, le système est-il licite ?
Pas automatiquement. En raison du lien de dépendance, le consentement d’un salarié n’est souvent pas considéré comme libre. Il ne remplace ni la nécessité, ni la proportionnalité, ni la sécurité, ni les autres exigences.
L’employeur peut-il conserver une image de mon empreinte ?
Le stockage de l’image complète accroît fortement le risque et doit faire l’objet d’une justification particulière. Même un gabarit mathématique constitue une donnée personnelle et, généralement, une donnée biométrique relevant d’une catégorie particulière lorsqu’il sert à l’identification unique. Demandez précisément ce qui est conservé et à quel endroit.
Puis-je demander une copie de l’intégralité de l’AIPD ?
Il n’existe pas de droit général à recevoir la totalité de ce document interne. Vous avez néanmoins droit à une information substantielle et à l’accès à vos propres données. La simple affirmation « nous avons réalisé une AIPD » ne suffit pas si aucune réponse n’est apportée sur la finalité, la base, les données et leur conservation.
Que se passe-t-il si le gabarit biométrique fait l’objet d’une fuite ?
Le responsable du traitement doit évaluer la violation et, lorsque les conditions légales sont réunies, en informer l’Autorité hellénique de protection des données et les personnes concernées. Le salarié doit conserver la notification et demander quelles données ont exactement été compromises ainsi que les mesures prises. Une empreinte digitale ou un gabarit facial ne se change pas comme un mot de passe.
À qui m’adresser si je ne reçois pas de réponse ?
En cas de violation d’un droit, vous pouvez déposer une réclamation auprès de l’Autorité hellénique de protection des données en joignant votre demande préalable ainsi que la réponse ou la preuve de l’absence de réponse. La même pratique pouvant aussi relever du droit du travail ou de la discrimination, il convient, selon le cas, de demander conseil sur la démarche parallèle appropriée.
12. La conclusion prudente
La biométrie et l’intelligence artificielle ne sont pas de simples applications d’entreprise supplémentaires. Elles touchent à l’identité, à l’accès à l’emploi et à des décisions qui affectent directement la vie du salarié. Le bon contrôle ne commence pas par la question de savoir si le système est moderne, mais par celle de savoir s’il est nécessaire, licite, limité et contrôlable.
Pour le salarié, la réaction la plus utile est documentée et écrite : demander des informations, ne pas considérer le consentement comme une solution universelle, conserver licitement les éléments disponibles et recourir à ses droits ainsi qu’aux autorités compétentes. Pour l’employeur, la voie prudente consiste à examiner d’abord la solution la moins intrusive et à ne pas mettre le système en service avant l’achèvement du contrôle juridique, de l’AIPD et des garanties effectives.
Note juridique : Cet article fournit des informations générales fondées sur le cadre applicable au 23 août 2026 et ne constitue pas un conseil juridique individualisé. La licéité dépend de la finalité, du fonctionnement technique, de la base juridique, de la nature du site, des solutions de remplacement et des circonstances de fait. Avant de déposer une réclamation, de refuser une procédure ou d’engager une action en justice, faites examiner les documents concernés.
Sources officielles
- Règlement général sur la protection des données, notamment articles 4, 5, 6, 9, 12 à 15, 21, 22, 35, 36 et 88.
- Loi grecque no 4624/2019, notamment son article 27 sur les données dans le contexte de l’emploi.
- Autorité hellénique de protection des données : traitement des données biométriques des salariés.
- Autorité hellénique de protection des données : traitement des données des salariés et relations de travail.
- Autorité hellénique de protection des données : questions fréquentes sur les relations de travail.
- Autorité hellénique de protection des données : questions fréquentes sur la vidéosurveillance.
- Autorité hellénique de protection des données, avis 4/2026 sur l’identification biométrique des agents publics.
- Autorité hellénique de protection des données, décision 65/2018 et liste des traitements exigeant une AIPD.
- Autorité hellénique de protection des données, décision 42/2024 sur le contrôle d’accès biométrique.
- Règlement (UE) 2024/1689 consolidé sur l’intelligence artificielle, version du 27.07.2026.
- Commission européenne : questions et réponses officielles sur le règlement sur l’intelligence artificielle.
- Commission européenne : lignes directrices sur les obligations de transparence prévues par l’article 50.
- Comité européen de la protection des données, lignes directrices 05/2020 sur le consentement.
- Comité européen de la protection des données, lignes directrices 3/2019 sur le traitement des données à caractère personnel par des dispositifs vidéo.
- Autorité hellénique de protection des données : législation sur l’intelligence artificielle et loi grecque no 5321/2026.
- Autorité hellénique de protection des données : dépôt électronique d’une réclamation.
Les sources et les dates d’application ont été vérifiées le 23 août 2026.
Photo : panumas nikhomkhai / Pexels. L’image est utilisée à des fins d’illustration informative.
Commentaires
Share your thoughts about this article.
Aucun commentaire pour le moment. Soyez le premier à commenter.
Envoyer un commentaire